
































धोखाधड़ी खातिर तीन चीज चाहीं। हम तीनों छीन लेत बानी।
एगो रास्ता (अनजान के संदेश), एगो फंदा (link या app) आ एगो फायदा (रउआ के OTP, कार्ड या खाता)। Namaskara हर एक के हटा देला, ज्यादातर सीधे रउआ के phone पर।
राज के बात भेजाई ना। बस, इतनाहीं।
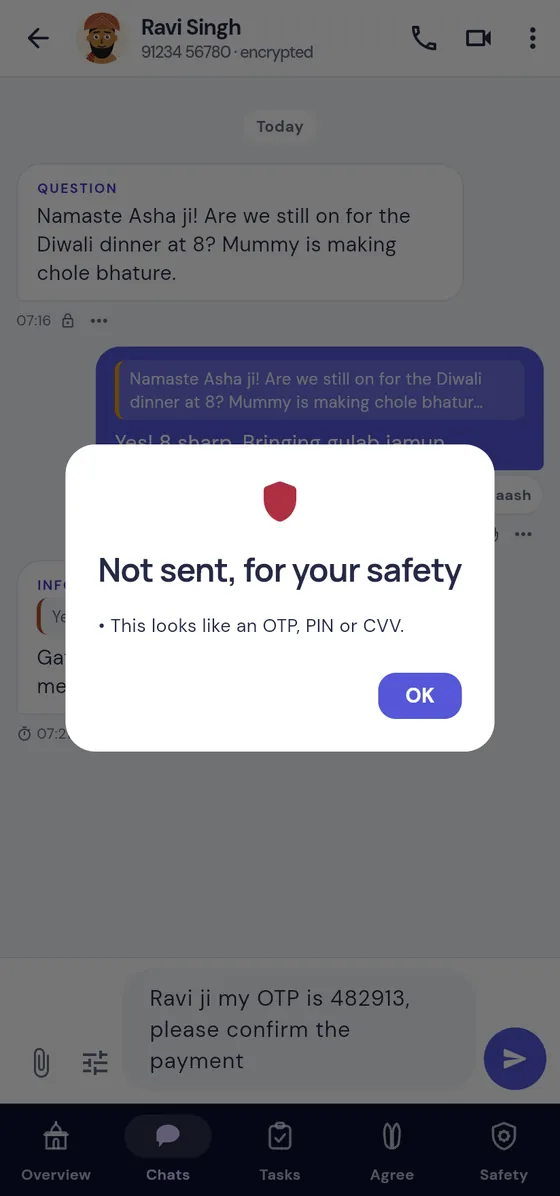
संदेश के सुरक्षित करे से पहिले रउआ के phone ओकरा जाँचेला। अगर ऊ इनमें से कवनो जइसन लागे, त ऊ भेजाई ना, आ रउआ के भाषा में बतावल जाई काहे:
- OTP, PIN आ CVV
- डेबिट आ क्रेडिट कार्ड के नंबर (Luhn फार्मूला से जाँचल जाला, त साधारण नंबर निकल जाला)
- आधार नंबर (Verhoeff फार्मूला से जाँचल जाला)
- Password आ recovery code
कवनो बैंक, पुलिस अधिकारी या कंपनी के chat में कबहूँ इ चीज के जरूरत ना पड़ी। एही से "फिर भी भेजीं" के कवनो बटन नइखे।
अनजान पहिले दरवाजा खटखटाला
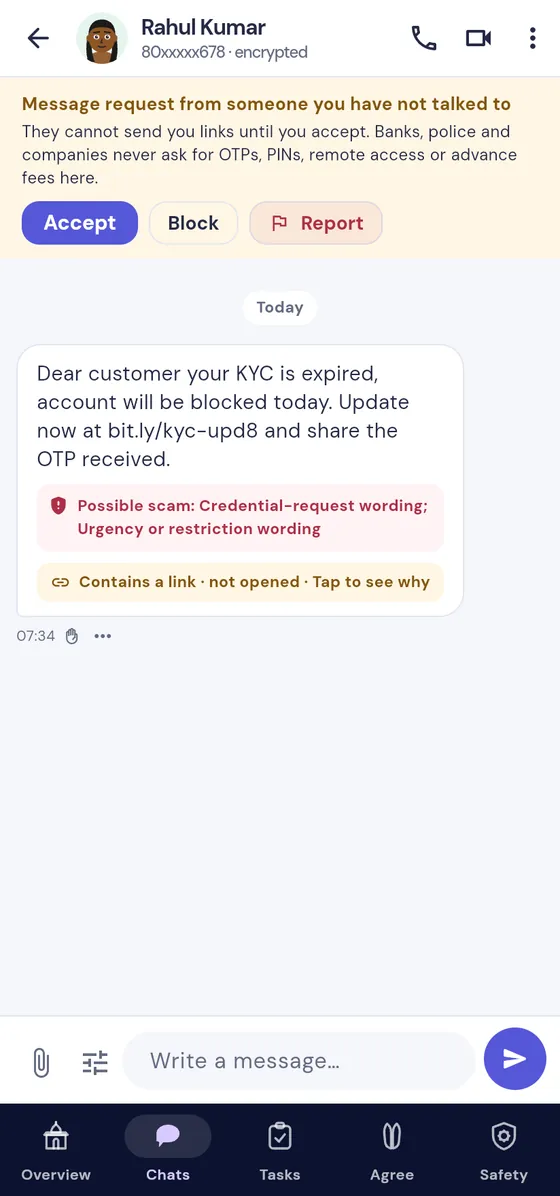
जेसे रउआ कबहूँ बात ना कइनी, ऊ संदेश अनुरोध के रूप में आवेला। ऊ तीन संदेश भेज सकेला, आ रउआ के स्वीकार करे से पहिले कवनो link, फोटो, फाइल या call ना। ओकर नंबर तब तक आधा छुपल रहेला।
मिलल संदेश भी रउआ के phone पर जाँचल जाला। नकली KYC, "डिजिटल गिरफ्तारी", पार्सल आ कस्टम, पार्ट-टाइम नौकरी, लॉटरी, QR-कोड से "पइसा पाईं", सेक्सटॉर्शन आ निवेश के सलाह वाली बात पर सीधे संदेश पर साफ चेतावनी देखाई देला।
हर सुरक्षा, एके जगह
बनल बा माने आजे app में काम करत बा। तइयार बा माने नींव तइयार बा, बाकिर चालू होखे खातिर कवनो साझेदार या मंजूरी चाहीं।
Link अपने आप कबहूँ ना खुलेला
Link साफ लिखाई के रूप में देखाला। जाँचे खातिर थपथपाईं: असली बैंक के पता .bank.in पर खतम होला, सरकारी gov.in या nic.in पर। छोट करे वाला link, मिलत-जुलत अक्षर आ सीधा IP पता पर निशान लागेला। बनल बा
APK कवनो के खातिर ना।
"KYC अपडेट करे खातिर इ app डाउनलोड करीं" — इहे तरीका से phone पर कब्जा होला। APK, EXE आ अइसन फाइल Namaskara में भेजाई ना सकेला। बनल बा
नकली "SBI Support" से बचाव
बैंक, RBI, पुलिस, कस्टमर केयर आ अइसन शब्द वाला नाम दर्ज ना हो सकेला। जाँचल खाता पर निशान लागेला। बनल बा
चोराइल SIM से कुछ ना खुली
कहीं SMS कोड ना। रउआ password से, आ चाहीं त authenticator app से साइन इन करत बानी। पाँच बेर गलत कोशिश कइला पर खाता 15 मिनट खातिर बंद हो जाला। बनल बा
स्क्रीन देखाई के धोखाधड़ी रोकल जाला
Android पर AnyDesk जइसन स्क्रीन-शेयरिंग app के Namaskara के जगह करिया स्क्रीन देखाला, एहसे नकली "सपोर्ट एजेंट" रउआ के कोड ना पढ़ पाई। बनावल
निवेश-धोखाधड़ी जाँच
UPI ID जे SEBI-दर्ज @valid नइखे, ओइसन payment के माँग जब निवेश के प्रस्ताव जइसन लागे तब ओपर निशान लागेला। बनल बा
शिकायत = block। तीन शिकायत = रोक।
केहू के शिकायत करते रउआ के ओर से ऊ तुरंते block हो जाला। जब तीन अलग-अलग लोग एगो account के शिकायत करेला, तब ऊ खाली ओही लोग के message कर सकेला जे पहिले से स्वीकार कइले बा। बनल बा
"कुछ ठीक ना लागत बा", चुपचाप
एगो निजी प्रतिक्रिया जे message के दोबारा जाँच खोलेला। भेजे वाला के कबो पता ना चलेला, एही से रउआ बेइज्जती कइले बिना सावधान रह सकत बानी। बनावल बा
एक सत्यापित व्यक्ति, एक account
DoT मोबाइल नंबर जाँच या UIDAI-दर्ज साझेदार के जरिए वैकल्पिक पहचान जाँच। रउआ के Aadhaar नंबर हम कबो सँजो के ना रखीं। बनावल बा
1930 पर फोन करीं। पहिले घंटे में करीं।
राष्ट्रीय cyber-धोखाधड़ी helpline बैंक से कहि सकेला कि पइसा अबहिन चलत बा तब रोक दिहें। जतना जल्दी फोन करब, ओतना बढ़िया मौका मिली। Namaskara में कहाँ शिकायत करे के बा ओकर सूची पहिले से बनल बा, एही से तनाव में खोजे के जरूरत ना पड़ी।
Namaskara कबो का ना करी
- चैट में रउआ से OTP, PIN भा password माँगे
- रउआ के APK फाइल भेजे भा app "update" करे के नाम पर कवनो link भेजे
- रउआ के account "verify" करे के बहाना से फोन करे
- रउआ के बिना रउआ की ओर से पुलिस में शिकायत दर्ज करी
ईमानदारी की सीमा
नियम लोग लिखेला, एही से बिल्कुल नया धोखाधड़ी के तरीका अबहिन ना पहचानल जा सकेला। कवनो चेतावनी ना मिलल माने "अनजान बा", कबो "सुरक्षित बा" ना। खाली अंग्रेजी नियम के कवनो मूल बोले वाला देखले बा; बाकी दस भाषा मसौदा बा जे हम मूल बोले वाला लोग के साथ मिलके सुधारत बानी। कवनो बदलल app पर जिद्दी धोखेबाज आपन ओर से जाँच छोड़ सकेला, एही से रउआ के फोन आवत message भी जाँचेला।
तकनीकी बनावट के बारे में Security देखीं। आगे का बनावल जाई आ ओके कइसे नापब, एकरे बारे में हमार Trust Charter and scoreboard देखीं।
